PHP மென்பொருளில் பாதுகாப்பு அச்சுறுத்தல்: CERT எச்சரிக்கை!
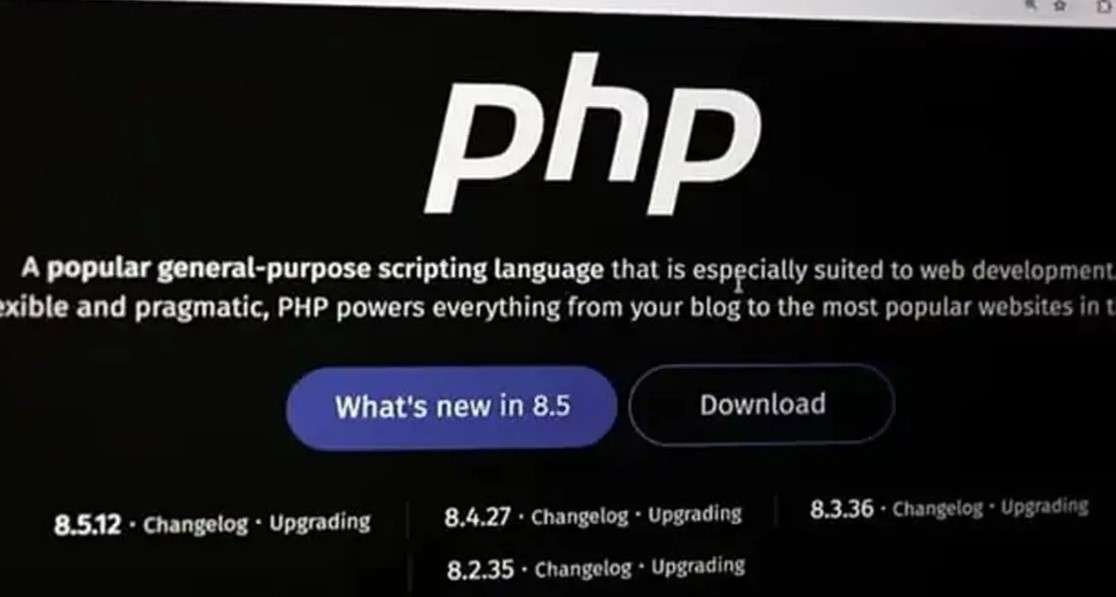
வலைத்தளங்கள் மற்றும் இணைய அடிப்படையிலான செயலிகளை உருவாக்குவதற்குப் பரவலாகப் பயன்படுத்தப்படும் PHP கணினி மென்பொருளில் கண்டறியப்பட்டுள்ள பாதுகாப்புப் பலவீனங்கள் குறித்து உடனடியாகக் கவனம் செலுத்துமாறு அரச மற்றும் தனியார் நிறுவனங்கள், வலைத்தள வடிவமைப்பாளர்களிடம் இலங்கை கணினி அவசர உதவிப் பிரிவு (Sri Lanka CERT) வேண்டுகோள் விடுத்துள்ளது.
CVE-2026-109618 மற்றும் CVE-2026-109619 ஆகிய அடையாளக் குறியீடுகளின் கீழ் குறிப்பிடப்பட்டுள்ள இந்தப் பாதுகாப்புப் பலவீனங்கள் காரணமாக, கணினி அமைப்புகளுக்குள் சட்டவிரோதமாக நுழைதல், தரவுகளைத் திருடுதல் மற்றும் அமைப்புகளின் செயல்பாடுகளுக்கு இடையூறு விளைவித்தல் போன்ற கடுமையான அபாயங்கள் ஏற்பட்டுள்ளதாக அறிவிக்கப்பட்டுள்ளது.
இத்தகைய சூழ்நிலையில் ஆபத்தைக் குறைப்பதற்காக, PHP பயன்படுத்தப்படும் அனைத்து அமைப்புகள் மற்றும் இணையச் செயலிகளைக் கண்டறிந்து அவற்றின் பதிப்புகளைப் பரிசோதிக்குமாறும், பாதுகாப்புப் பிழைகளுக்காக வெளியிடப்பட்டுள்ள PHP புதுப்பித்தல் மென்பொருள்கள் (Software Patches) மூலம் அமைப்புகளை உடனடியாகப் புதுப்பிக்குமாறும் கேட்டுக்கொள்ளப்பட்டுள்ளது.
இதற்காக PHP அதிகாரப்பூர்வ வலைத்தளத்தில் (https://www.php.net) வழங்கப்பட்டுள்ள வழிகாட்டுதல்களைப் பின்பற்ற வேண்டும்.
மேலும், அமைப்புகளின் பதிவுகளைக் கண்காணித்து இயல்புக்கு மாறான செயல்பாடுகளைக் கண்டறிவதோடு, புதுப்பிக்க முடியாத அதிக ஆபத்துள்ள அமைப்புகளுக்கான இணைய அணுகலைக் கட்டுப்படுத்துமாறும் அறிவுறுத்தப்பட்டுள்ளது.
சைபர் பாதுகாப்பை உறுதி செய்வதற்காக இந்த நடவடிக்கைகளை உடனடியாக அமுல்படுத்துமாறு இலங்கை கணினி அவசர உதவிப் பிரிவு மேலும் தெரிவித்துள்ளது.
சினிமா செய்திகள்
சூர்யாவின் 'சீன்' திரைப்படத்தின் கதை இதுதானா.. சம்பவம் உறுதி
22 October 2026
இந்த வாரம் ஓடிடியில் வெளியாகும் திரைப்படங்கள்.. லிஸ்ட் இதோ
22 October 2026
Simran Stuns in a Gorgeous Red Silk Saree 😍❤️
21 October 2026
🔥 Tamannaah Bhatia’s Stunning Black Glam Look 🖤✨
18 October 2026